
 Español
 English
NOTICIAS

CIBERSEGURIDAD JURÍDICA: LA RESPONSABILIDAD DE LA ALTA DIRECCIÓN
Cuando un incidente tecnológico deja de ser un problema de TI y se convierte en un problema del Consejo de Administración.
Durante años, la ciberseguridad fue considerada principalmente una responsabilidad del área de Tecnologías de la Información. El director de sistemas debía proteger servidores, actualizar aplicaciones, controlar accesos y responder ante incidentes.Ese enfoque resulta insuficiente
En la actualidad, una vulneración de seguridad puede comprometer información confidencial, datos personales, propiedad intelectual, cuentas bancarias, contratos, operaciones comerciales y continuidad del negocio. También puede generar obligaciones legales, controversias contractuales, reclamaciones de clientes, investigaciones de autoridades y, dependiendo de las circunstancias, cuestionamientos sobre las decisiones tomadas por quienes tenían la responsabilidad de dirigir la empresa.Por ello, la pregunta que debe hacerse la alta dirección ya no es únicamente:
¿Qué tan protegidos están nuestros sistemas?
La pregunta estratégica es:
¿Qué hizo la organización y qué hizo su dirección para prevenir, detectar, contener y responder razonablemente ante un riesgo cibernético que era previsible?
Ahí comienza la ciberseguridad jurídica.
La ciberseguridad ya es un asunto de gobierno corporativo
La transformación digital modificó la naturaleza de los activos empresariales.Información de clientes, bases de datos, expedientes laborales, propiedad intelectual, información financiera, credenciales, contratos, diseños, procesos industriales y comunicaciones estratégicas pueden tener un valor económico superior al de muchos activos físicos.
Una empresa puede tener instalaciones, maquinaria y capital suficiente para operar y, sin embargo, quedar paralizada porque perdió temporalmente el acceso a sus sistemas. El riesgo cibernético, por tanto, debe incorporarse al sistema general de gestión de riesgos empresariales.
Para el Consejo de Administración y la alta dirección esto implica al menos cinco responsabilidades de gobierno:
- Identificar los riesgos relevantes.
- Definir el nivel de riesgo que la organización está dispuesta a aceptar.
- Asignar recursos para mitigar dichos riesgos.
- Supervisar que los controles realmente funcionen.
- Documentar las decisiones adoptadas.
La ausencia absoluta de incidentes no demuestra que una organización tenga una buena estrategia de seguridad.
Lo que importa es si la empresa puede demostrar que actuó con una metodología razonable y consistente.
¿Puede responsabilizarse jurídicamente a un director por una brecha?
La respuesta correcta es: depende de las circunstancias.No toda vulneración informática genera automáticamente responsabilidad personal de un director, consejero o administrador.
Sin embargo, el riesgo jurídico aumenta cuando existen elementos como:
- conocimiento previo de vulnerabilidades
- advertencias ignoradas
- ausencia de controles básicos
- falta de políticas internas
- inexistencia de procedimientos de respuesta
- incumplimiento de obligaciones legales
- falta de supervisión de proveedores
- contratación de servicios críticos sin controles adecuados
- ocultamiento de incidentes
- decisiones presupuestales que ignoran riesgos previamente identificados
- ausencia de capacitación
- falta de mecanismos de respaldo y recuperación
- o negligencia en la protección de información
En México, la Ley General de Sociedades Mercantiles establece responsabilidades para los administradores derivadas de su mandato y de las obligaciones legales y estatutarias. También contempla supuestos relacionados con irregularidades conocidas que no son denunciadas y mecanismos para exigir responsabilidad.
Esto permite entender una cuestión fundamental:
La responsabilidad no necesariamente nace del ataque.
Puede surgir de la decisión empresarial de no gestionar adecuadamente un riesgo conocido.
El principio de diligencia aplicado a la ciberseguridad
Un Consejo de Administración no necesita convertirse en un grupo de especialistas en hacking, criptografía o arquitectura de redes.Pero sí necesita comprender el riesgo suficiente para tomar decisiones informadas. La alta dirección debería poder responder preguntas como:
- ¿Qué información crítica posee la empresa?
- ¿Dónde se encuentra?
- ¿Quién puede acceder a ella?
- ¿Qué ocurriría si nuestros sistemas estuvieran indisponibles durante 24, 48 o 72 horas?
- ¿Qué proveedores externos tienen acceso a información sensible?
- ¿Tenemos respaldos?
- ¿Los respaldos pueden recuperarse?
- ¿Se han realizado pruebas?
- ¿Existe un protocolo de respuesta a incidentes?
- ¿Quién toma las decisiones durante una crisis?
- ¿Quién comunica a clientes, proveedores, autoridades y aseguradoras?
- ¿Qué obligaciones contractuales existen?
- ¿Tenemos identificados los datos personales que tratamos?
- ¿Contamos con políticas y medidas de seguridad adecuadas?
- ¿La utilización de inteligencia artificial está sometida a controles?
La legislación mexicana vigente en materia de protección de datos exige establecer y mantener medidas de seguridad para proteger los datos personales frente a daño, pérdida, alteración, destrucción, acceso o tratamiento no autorizado. Entre las actividades contempladas se encuentran las políticas internas, definición de funciones, inventario de datos y sistemas y análisis de riesgos.
Por ello, la ciberseguridad deja de ser exclusivamente una cuestión tecnológica y se convierte también en una cuestión de cumplimiento jurídico.
Dos estadísticas que deberían llegar a la mesa del Consejo
Tabla 1. El costo económico de una vulneración
Fuente: IBM, Cost of a Data Breach Report 2025.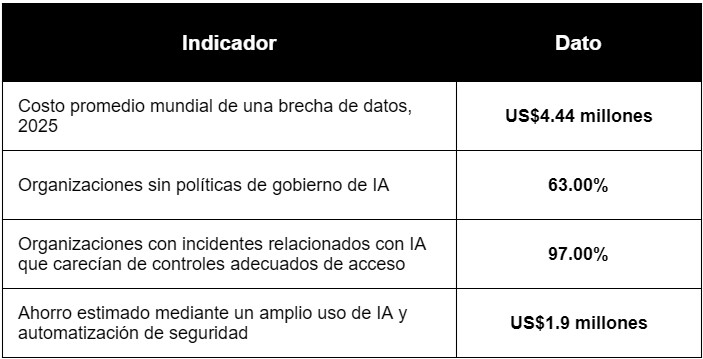
La conclusión para la alta dirección es relevante: a inversión en seguridad no debe analizarse únicamente como un gasto de TI, sino como una herramienta de reducción de riesgo empresarial.
Tabla 2. ¿Cómo están entrando los atacantes?
Fuente: Verizon, 2025 Data Breach Investigations Report.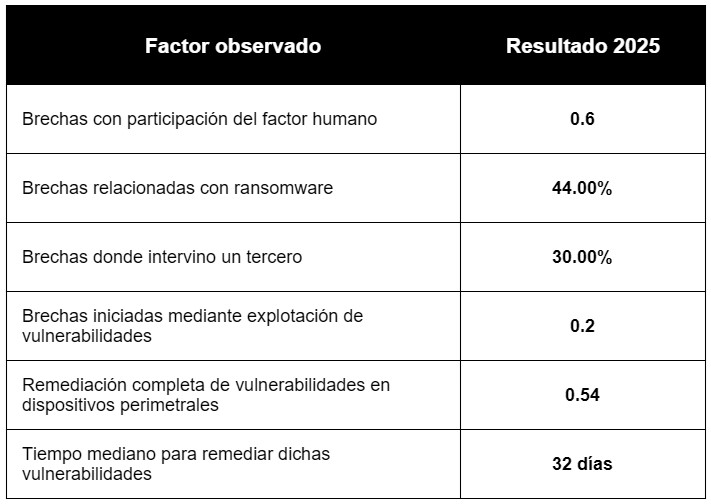
Estas cifras modifican la conversación del Consejo. El problema no está solamente en el firewall.
Puede encontrarse en:
personas + proveedores + credenciales + procesos + software + contratos + decisiones directivas.
Caso práctico 1: “El director sabía que existía la vulnerabilidad”
Una empresa recibe una alerta de su proveedor tecnológico:“Se ha detectado una vulnerabilidad crítica en uno de los sistemas utilizados por la organización. Recomendamos actualizar inmediatamente.”
El director de TI informa al director general.
La actualización implica detener temporalmente una plataforma crítica.
La dirección decide posponerla porque la empresa se encuentra en temporada alta y no quiere afectar las operaciones.
Tres semanas después, un atacante explota precisamente esa vulnerabilidad.
La empresa pierde acceso a sus sistemas durante varios días.
¿Dónde está el problema jurídico?
El hecho de haber sufrido un ataque no significa por sí mismo que el director general sea responsable personalmente.Pero la situación cambia si puede acreditarse que:
- conocía el riesgo
- recibió una recomendación concreta
- entendió las consecuencias potenciales
- decidió conscientemente no implementar la medida
- no estableció una mitigación alternativa
- no documentó adecuadamente la decisión
“¿Por qué nos atacaron?”, y puede convertirse en:
“¿Por qué la organización, conociendo el riesgo, decidió no mitigarlo?”
Lección para el Consejo
Las decisiones de aceptación de riesgos críticos deben quedar documentadas.No para crear burocracia.
Para demostrar que la decisión fue informada, razonada y consistente con el nivel de riesgo aceptado por la organización.
Caso práctico 2: el proveedor externo comprometido
Una compañía contrata un proveedor para administrar su infraestructura tecnológica.El proveedor tiene acceso remoto a:
- servidores
- bases de datos
- información de clientes
- sistemas administrativos
Meses después, las credenciales del proveedor son comprometidas.
El atacante utiliza ese acceso para ingresar a los sistemas de la compañía.
¿Quién es responsable?
La existencia de un contrato no necesariamente elimina el riesgo de la empresa. La alta dirección debería preguntarse:- ¿Se realizó una evaluación de seguridad del proveedor?
- ¿El contrato contiene obligaciones específicas de ciberseguridad?
- ¿Existen cláusulas de notificación de incidentes?
- ¿Se limita el acceso del proveedor?
- ¿Se utiliza MFA (Multi-Factor Authentication, en español autenticación multifactor )?
- ¿Se registran las actividades?
- ¿Se realizan auditorías?
- ¿El proveedor puede subcontratar?
- ¿Quién asume los costos derivados de un incidente?
- ¿Existe obligación de cooperación forense?
- ¿Existe seguro?
- ¿Cómo termina el acceso cuando concluye la relación contractual?
El problema adquiere todavía mayor relevancia considerando que Verizon reportó que 30% de las brechas analizadas en 2025 involucraron a terceros, el doble que el año anterior.
Lección para el Consejo
La tercerización de una función no necesariamente significa la tercerización de la responsabilidad empresarial.
Caso práctico 3: el empleado que utiliza inteligencia artificial
Una directora comercial utiliza una plataforma pública de inteligencia artificial para analizar un contrato.Copia y pega:
- nombres de clientes
- condiciones comerciales
- precios
- información contractual
- datos personales
- políticas
- capacitación
- controles
- clasificación de información
- restricciones técnicas
- herramientas autorizadas
- mecanismos de supervisión
- cuándo realizó su última evaluación de riesgos
- quién aprobó las políticas
- qué capacitación recibió el personal
- cuándo se actualizó el software
- quién autorizó determinados accesos
- si los respaldos habían sido probados
- qué proveedor tenía acceso
- cuándo fue detectado el incidente
- quién tomó las decisiones
- política corporativa de ciberseguridad
- responsables
- comité o estructura de supervisión
- matriz de riesgos
- inventario de datos personales
- sistemas que los procesan
- clasificación de información
- flujos de información
- activos críticos
- vulnerabilidades
- controles de acceso
- respaldos
- recuperación ante desastres
- proveedores críticos
- evaluación de riesgos
- contratos
- accesos otorgados
- obligaciones de seguridad
- capacitación
- políticas de contraseñas
- MFA
- phishing
- uso de dispositivos personales
- uso de IA.
- plan de respuesta a incidentes
- responsables
- protocolo de comunicación
- contactos legales
- aseguradora
- proveedores forenses
- ¿Qué pasó?
- ¿Cuándo ocurrió?
- ¿Qué información fue comprometida?
- ¿Quién tuvo acceso?
- ¿Hay obligación de informar?
- ¿Qué dice el contrato con el proveedor?
- ¿Qué debe notificarse?
- ¿Qué evidencia debe preservarse?
- ¿Qué puede comunicarse públicamente?
- ¿Qué debe informar la aseguradora?
- ¿Existe responsabilidad de algún empleado?
- ¿Debe intervenir una autoridad?
- ¿Se debe iniciar una investigación penal?
- 4 horas
- 24 horas
- 72 horas
- una semana
- seguridad
- datos
- continuidad
- contratación tecnológica
- incidentes
- comunicación externa
- obligaciones de seguridad
- confidencialidad
- controles de acceso
- subcontratación
- auditorías
- notificación de incidentes
- cooperación forense
- conservación de evidencia
- continuidad
- eliminación o devolución de información
- indemnización
- seguros
- terminación por incumplimiento
- información que puede introducirse en IA
- herramientas autorizadas
- datos personales
- propiedad intelectual
- información confidencial
- revisión humana
- almacenamiento
- proveedores
- generación de contenido
- número de antivirus instalados
- cantidad de firewalls
- número de vulnerabilidades
- porcentaje de parches
- qué información revelar
- qué obligaciones contractuales activar
- qué evidencia preservar
- qué comunicaciones realizar
- qué riesgos legales existen
- cómo proteger a clientes y empleados
- cómo mantener la continuidad
- cómo interactuar con proveedores
- y cómo documentar las decisiones
- recibió información suficiente
- solicitó evaluaciones
- identificó riesgos
- asignó responsabilidades
- aprobó controles
- revisó resultados
- exigió correcciones
- supervisó incidentes
- ¿Tenemos identificados nuestros activos digitales críticos?
- ¿Tenemos un inventario de los datos personales que tratamos?
- ¿Tenemos identificados nuestros proveedores tecnológicos críticos?
- ¿Nuestros contratos distribuyen adecuadamente los riesgos cibernéticos?
- ¿Contamos con políticas corporativas de ciberseguridad?
- ¿Tenemos un protocolo de respuesta ante incidentes?
- ¿Hemos probado nuestros respaldos y recuperación?
- ¿Tenemos reglas para el uso corporativo de inteligencia artificial?
- ¿El Consejo recibe información periódica sobre riesgo cibernético?
- ¿Podemos demostrar documentalmente las decisiones adoptadas por la dirección?
- diagnóstico jurídico de ciberseguridad
- análisis de riesgos legales
- protección de datos personales
- revisión y elaboración de políticas internas
- contratos con proveedores tecnológicos
- cláusulas de confidencialidad y seguridad de información
- evaluación jurídica de proveedores
- protocolos de respuesta ante incidentes
- asesoría ante vulneraciones de seguridad
- preservación y manejo jurídico de evidencia
- cumplimiento corporativo
- gobierno y uso responsable de inteligencia artificial
- acompañamiento a la alta dirección y órganos de gobierno
- estrategias preventivas y de defensa jurídica
No existe una política corporativa que regule el uso de IA.
La empresa descubre posteriormente que información confidencial fue introducida en una herramienta externa.
¿Quién tomó la decisión?
El empleado.¿Quién creó el entorno de riesgo?
La organización.Esta distinción es esencial.
La alta dirección no puede controlar individualmente cada clic realizado por un empleado.
Pero sí puede establecer:
IBM encontró que 63% de las organizaciones analizadas carecían de políticas de gobierno de IA, mientras que entre las organizaciones que tuvieron incidentes de seguridad relacionados con IA, 97% reportaron ausencia de controles adecuados de acceso a IA.
La llamada shadow AI uso de herramientas de IA no autorizadas por los empleados debe comenzar a formar parte de las matrices de riesgo corporativo.
La evidencia puede ser tan importante como el control
Una de las áreas más olvidadas por las empresas es la documentación.Supongamos que una organización sí contaba con controles razonables.
Pero ocurre un incidente.
Durante una investigación posterior, la empresa no puede demostrar:
Por ello:
La gobernanza debe producir evidencia.
Actas del Consejo, políticas, evaluaciones, auditorías, matrices de riesgo, contratos, bitácoras, pruebas de recuperación y reportes de incidentes forman parte de la arquitectura jurídica de la ciberseguridad.
El expediente de ciberseguridad del Consejo
Una práctica recomendable consiste en crear un expediente periódico que permita demostrar la supervisión del riesgo.Debe contener, al menos:
Gobierno
Datos
Tecnología
Terceros
Personas
Respuesta
El error más costoso: esperar al incidente
Una organización suele gastar más cuando intenta construir su estrategia jurídica después del ataque.Cuando ocurre una crisis, las preguntas llegan simultáneamente:
Responder correctamente requiere coordinación entre:
Tecnología + Jurídico + Dirección + Cumplimiento + Comunicación + Recursos Humanos + Seguros.
Por eso la respuesta a incidentes debe diseñarse antes de que ocurra el incidente.
¿Qué debería pedir el Consejo de Administración?
Una buena práctica consiste en solicitar a la dirección un reporte ejecutivo periódico que responda cinco preguntas:1. ¿Qué activos debemos proteger?
Datos personales, propiedad intelectual, información financiera, infraestructura, sistemas críticos y reputación.2. ¿Cuáles son nuestras principales amenazas?
Ransomware, phishing, fraude, robo de credenciales, vulnerabilidades, proveedores, insiders y ataques relacionados con IA.3. ¿Qué vulnerabilidades conocemos?
La organización debe distinguir entre: riesgo identificado y riesgo gestionado. Conocer una vulnerabilidad no equivale a haberla mitigado.4. ¿Qué ocurriría si mañana perdemos nuestros sistemas?
Debe existir un escenario de continuidad:5. ¿Podemos demostrar que estamos actuando diligentemente?
Esta es la pregunta jurídica.
Sugerencias legales para la alta dirección
1. Incorporar ciberseguridad al sistema de gobierno corporativo
La ciberseguridad debe aparecer dentro de la matriz general de riesgos de la organización y no únicamente en los documentos del departamento de TI.2. Revisar las facultades y responsabilidades
Los estatutos, poderes, reglamentos internos y políticas corporativas deben establecer claramente quién decide en materia de:3. Actualizar contratos con proveedores tecnológicos
Los contratos deberían contemplar, según el nivel de riesgo:4. Crear un protocolo jurídico de respuesta a incidentes
Debe definir:quién recibe la alerta → quién preserva evidencia → quién investiga → quién decide → quién comunica → quién documenta.
5. Revisar la protección de datos personales
La legislación mexicana vigente establece obligaciones específicas para quienes tratan datos personales, incluyendo la adopción de medidas de seguridad y actividades relacionadas con la gestión de riesgos.6. Regular el uso corporativo de inteligencia artificial
La empresa debería establecer reglas sobre:7. Documentar decisiones críticas
Cuando la dirección decida aceptar temporalmente un riesgo, debería existir evidencia de:riesgo → alternativas → impacto → responsable → autorización → plazo → mitigación.
Una nueva métrica para la alta dirección: “riesgo jurídico cibernético”
La madurez de una organización no debería medirse exclusivamente mediante:También debería medirse mediante indicadores jurídicos y de gobierno.
La pregunta que debería formular el presidente del Consejo
En una reunión de Consejo, una pregunta aparentemente sencilla puede revelar el nivel real de madurez:“Si mañana sufrimos un ransomware y perdemos acceso a todos nuestros sistemas, ¿quién toma las decisiones durante las primeras 24 horas y cuál es el procedimiento?”
Si nadie puede responder con precisión, probablemente la organización tiene un problema de gobierno.
Si la respuesta es:
“Eso lo ve Sistemas.”
también existe un problema.
Porque durante un incidente grave no solamente se necesita recuperar servidores.
Se necesita decidir:
Eso ya no es exclusivamente tecnología.
Es dirección empresarial.
Ciberseguridad jurídica: prevención antes que litigio
El enfoque tradicional del derecho corporativo suele aparecer cuando existe un conflicto.La ciberseguridad jurídica propone algo diferente:
intervenir antes de que exista el conflicto.
Su objetivo es construir una arquitectura preventiva que conecte:
Gobierno corporativo
↓
Gestión de riesgos
↓
Protección de datos
↓
Contratos tecnológicos
↓
Controles de ciberseguridad
↓
Respuesta a incidentes
↓
Preservación de evidencia
↓
Defensa jurídica
Esta visión permite reducir no solamente la probabilidad de un incidente, sino también sus consecuencias jurídicas y económicas.
El verdadero riesgo para un director no es solamente ser atacado
Una empresa puede ser víctima de un ciberdelito aun cuando haya implementado controles razonables.Ninguna organización puede garantizar riesgo cero.
La cuestión fundamental para la alta dirección es diferente:
¿La empresa hizo lo razonablemente necesario para identificar, gestionar y supervisar el riesgo?
La diferencia es trascendental.
Un Consejo que puede demostrar que:
se encuentra en una posición muy distinta frente a un Consejo que simplemente asumió que:
“El área de TI se encarga.”
La ciberseguridad como obligación de liderazgo
La transformación digital convirtió a la información en uno de los principales activos de las organizaciones.Al mismo tiempo, convirtió a las decisiones tecnológicas en decisiones con consecuencias jurídicas.
Por ello, la alta dirección debe pasar de una cultura de:
“¿Cuánto cuesta protegernos?”
a una cultura de:
“¿Cuánto riesgo estamos dispuestos a aceptar y podemos demostrar que lo estamos gestionando?”
Ese cambio representa una evolución importante en el gobierno corporativo.
La ciberseguridad jurídica no pretende convertir al director general en especialista técnico.
Pretende asegurarse de que la organización tenga:
responsables + controles + políticas + contratos + evidencia + supervisión + capacidad de respuesta.
¿Está preparada su empresa?
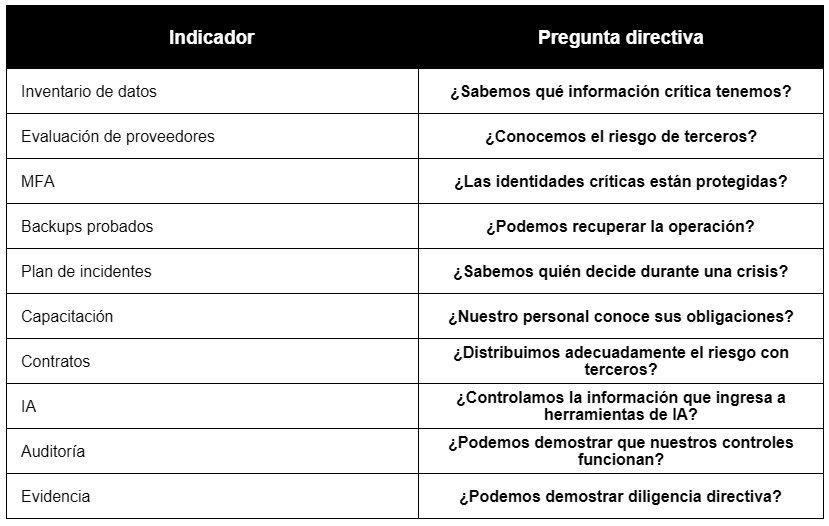
Antes de concluir, la alta dirección debería poder responder afirmativamente a estas diez preguntas:Si varias respuestas son negativas, la organización no necesariamente está incumpliendo la ley.
Pero sí existe una señal clara:v existe una oportunidad para fortalecer su gobierno corporativo y reducir su exposición jurídica.
Asesoría especializada: convertir el riesgo tecnológico en una estrategia jurídica
La ciberseguridad requiere mucho más que instalar herramientas tecnológicas.Requiere comprender qué información posee la empresa, qué obligaciones legales tiene, qué riesgos está asumiendo y qué consecuencias podría enfrentar si esos riesgos se materializan.
En este contexto, Palominos Abogados puede acompañar a las organizaciones en el diseño y fortalecimiento de su estrategia jurídica relacionada con ciberseguridad, protección de información, prevención de riesgos y respuesta ante incidentes.
Entre los servicios que pueden integrarse a una estrategia empresarial se encuentran:
La recomendación para la alta dirección es sencilla:
No espere a tener un incidente para descubrir cuáles eran sus obligaciones legales.
Una evaluación preventiva puede identificar las áreas de exposición y permitir que la organización tome decisiones antes de que el problema se convierta en una crisis.
¿Su empresa está preparada para enfrentar jurídicamente un incidente de ciberseguridad?
Contacte a Palominos Abogados para analizar su situación, identificar riesgos y diseñar una estrategia jurídica adecuada a las características de su organización.Palominos Abogados . sitio web oficial
Nota editorial
Este artículo tiene carácter informativo y de divulgación especializada. La existencia y alcance de una eventual responsabilidad jurídica deben determinarse considerando las circunstancias particulares de cada organización, su estructura societaria, contratos, actividades, información tratada, controles implementados y legislación aplicable. No sustituye una opinión jurídica específica.
Fuentes:
IBM. Cost of a Data Breach Report 2025
Fuente de las estadísticas sobre costo promedio de una brecha (US$4.44 millones), gobierno de IA (63% sin políticas) y controles de acceso de IA (97% de las organizaciones con incidentes de IA carecían de controles adecuados).
Verizon. 2025 Data Breach Investigations Report
Fuente de las estadísticas sobre participación de terceros (30%), ransomware (44%) y explotación de vulnerabilidades, además del análisis de más de 22,000 incidentes de seguridad y 12,195 brechas confirmadas.
Ley Federal de Protección de Datos Personales en Posesión de los Particulares. Cámara de Diputados
Es la referencia jurídica mexicana utilizada para el apartado de protección de datos y obligaciones de seguridad. La versión vigente que publica la Cámara de Diputados señala como última reforma el 14 de noviembre de 2025 y tiene como nueva ley la publicada el 20 de marzo de 2025.